


Jeden kliknięty link w fałszywej fakturze, jeden dokument z danymi klientów wklejony do publicznego czatbota. Tak dziś najczęściej zaczynają się kłopoty firm i rzadko stoi za nimi dział IT. Dlatego przygotowaliśmy szkolenia z cyberbezpieczeństwa dla firm połączone z bezpiecznym korzystaniem z AI. To program dla całej organizacji, a nie tylko dla informatyków.
Program ma trzy ścieżki, bo księgowa, administrator sieci i prezes potrzebują czego innego. Każda grupa dostaje zakres i język dopasowany do swojej pracy, a cała firma kończy z tymi samymi zasadami: jak rozpoznać atak, co wolno wpisać do narzędzia AI i komu zgłosić, że coś poszło nie tak.
Szkolenia z cyberbezpieczeństwa dla firm w trzech ścieżkach
Ścieżki da się łączyć dowolnie. Najczęściej cała firma przechodzi ścieżkę pierwszą, a dział IT i zarząd dostają dodatkowo swoją.
- phishing, spoofing i socjotechnika, także oszustwo „na przełożonego”
- hasła, menedżer haseł i logowanie dwuskładnikowe (MFA)
- bezpieczna poczta, internet, telefon, pamięci USB i praca zdalna
- co wolno, a czego nie wolno wpisywać do ChatGPT, Copilota i Gemini
- halucynacje AI, deepfake i fałszywe treści
- jak zareagować i komu zgłosić podejrzaną wiadomość
- zarządzanie tożsamością i dostępem uprzywilejowanym
- hardening, aktualizacje i zarządzanie podatnościami
- kopie zapasowe, segmentacja sieci, logi i monitorowanie
- poczta, usługi chmurowe i stacje końcowe
- reagowanie na incydenty krok po kroku
- ryzyka techniczne wdrażania narzędzi AI, w tym prompt injection
- odpowiedzialność kierownictwa i obowiązki z ustawy o KSC i NIS2
- zarządzanie ryzykiem i rozmowa z działem IT
- pierwsze godziny incydentu: decyzje i komunikacja
- ciągłość działania i ochrona informacji poufnych
- zasady bezpiecznego wdrażania AI w organizacji
- AI Act: co dotyczy firmy, która korzysta z AI
Co dostajecie poza samym szkoleniem
Szkolenie jednej grupy to za mało, żeby zasady zostały w firmie na dłużej. Dlatego w programie są też elementy, które działają po zakończeniu zajęć.
 Program dopasowany do Waszej firmy. Przed startem rozmawiamy z osobą odpowiedzialną za bezpieczeństwo albo rozwój pracowników i wybieramy przykłady z Waszej branży, Waszych narzędzi i Waszych procedur zgłaszania incydentów.Test wiedzy i imienny certyfikat. Każda ścieżka kończy się krótkim testem wiedzy. Uczestnik dostaje imienny certyfikat z zakresem szkolenia, a Wy zestawienie wyników całej grupy, które przyda się przy audycie albo kontroli.Materiały na Waszą platformę szkoleniową. Materiały w formie elektronicznej, osobne dla każdej ścieżki, możecie umieścić na wewnętrznej platformie i wracać do nich przy wdrażaniu nowych osób. Format, zakres i okres korzystania ustalamy w umowie.Formy, które pasują do dużej firmy. Online na żywo, stacjonarnie u Was w dowolnym miejscu w Polsce albo mieszanie, na przykład zarząd stacjonarnie, a pracownicy biurowi online w kilku turach.Wsparcie po szkoleniu. Przez 30 dni uczestnicy mogą wrócić do trenera z pytaniem, kiedy w pracy trafi im się podejrzana sytuacja.
Jak to wygląda przy firmie zatrudniającej kilkaset osób
Przykład podziału, od którego zaczynamy rozmowę. Ostateczny układ grup, terminów i form dobieramy do Waszej organizacji.
| Grupa | Ścieżka | Forma | Czas |
|---|---|---|---|
| Pracownicy biurowi, administracja, sprzedaż, produkcja z dostępem do komputera | 1: cyberhigiena i bezpieczne AI | online na żywo w kilku turach albo stacjonarnie | 1 dzień |
| Dział IT, administratorzy, osoby techniczne | 2: poziom techniczny | stacjonarnie albo online | 2 dni |
| Zarząd, dyrektorzy, kierownicy | 3: ryzyko, odpowiedzialność, NIS2 i AI | stacjonarnie u Was | 1 dzień |
Dofinansowanie po naszej stronie
Szkolenia dla pracowników mogą być częściowo sfinansowane ze środków publicznych. Przy programie dla całej firmy to często największa pozycja w budżecie, więc sprawdzamy to na samym początku.
Krajowy Fundusz Szkoleniowy. Środki na kształcenie pracowników, o które firma wnioskuje w powiatowym urzędzie pracy. Od 2026 roku firma zatrudniająca do 9 osób może dostać do 90% kosztów, większa do 70%, w limicie 200% przeciętnego wynagrodzenia na uczestnika.Wniosek przygotowujemy za Was. Bezpłatnie, w cenie szkolenia i bez prowizji od przyznanych środków. Po Waszej stronie zostaje konto w systemie instytucji i podpis pod wnioskiem oraz umową.Najpierw decyzja, potem zakup. Wydatek poniesiony przed decyzją instytucji nie zostanie zrefundowany, dlatego terminy szkoleń układamy pod kalendarz naboru.20% rabatu przy realizacji w 2026 roku. Dotyczy szkoleń zamkniętych zrealizowanych jeszcze w tym roku.Wszystkie programy i przewodniki PDF są na stronie dofinansowania i rabaty.
Dlaczego z Quality Island
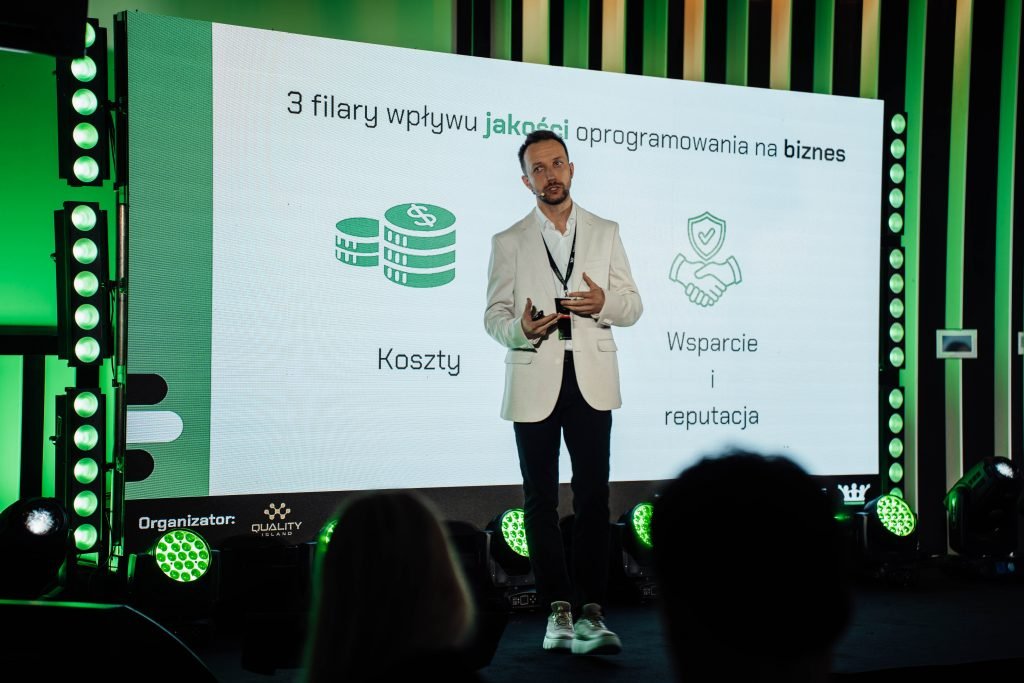
Bezpieczeństwo znamy od strony testów. Na co dzień testujemy aplikacje, także pod kątem bezpieczeństwa, więc pokazujemy realne ataki, a nie slajdy z ostrzeżeniami.Szkolimy zamknięte grupy z bezpieczeństwa. Dla AgroApp poprowadziliśmy dwudniowe szkolenie z testów bezpieczeństwa dla 14 osób. Z naszych usług i szkoleń skorzystało ponad 100 firm, między innymi PKO BP, BNP Paribas, ORLEN i Poczta Polska.AI znamy z wdrożeń. Tomasz Stelmach, CEO Quality Island, przeprowadził ponad 40 wdrożeń AI w firmach i dużych organizacjach.Potwierdzona jakość. Certyfikat jakości usług szkoleniowych TGLS Quality i wpis do Bazy Usług Rozwojowych. W ponad 350 ankietach 99% uczestników odpowiedziało, że szkolenie spełniło ich oczekiwania.Jak działamy
Od pierwszej wiadomości do certyfikatów dla całej firmy.
Napiszcie, ile osób chcecie przeszkolić
Podajcie liczbę osób w każdej grupie, preferowaną formę i orientacyjny termin. Odpowiadamy w jeden dzień roboczy z programem w podziale na ścieżki, wyceną i informacją o dofinansowaniu.
Zobaczcie także: szkolenia zamknięte dla firm, szkolenia z cyberbezpieczeństwa, szkolenia z AI, testy bezpieczeństwa aplikacji, NIS2 i testy dostawców.