Trwa sprzedaż biletówTesting Ground Conference, bilety 30% taniej

Organizujemy Testing Ground Conference, jedną z największych konferencji QA w Polsce. Kod poniżej daje 30% na każdy bilet.

Kup bilety

NIS2 testy bezpieczeństwa przestały być wyłącznie sprawą energetyki, szpitali i urzędów. Nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa obowiązuje od 3 kwietnia 2026 roku i każe podmiotom kluczowym oraz ważnym zadbać o bezpieczeństwo łańcucha dostaw. W praktyce oznacza to, że Wasz klient zaczyna pytać Was, dostawcę oprogramowania, o dowody: kiedy był ostatni test penetracyjny, co znaleziono, co poprawiono i kto to sprawdził.

Dostarczamy te dowody. Testujemy bezpieczeństwo Waszej aplikacji i API, wpinamy automatyczne testy bezpieczeństwa w pipeline, robimy retest po poprawkach i przygotowujemy raport, który Wasz klient może dołączyć do oceny dostawcy. Jesteśmy firmą od testów i jakości oprogramowania, nie kancelarią i nie firmą wdrażającą system zarządzania bezpieczeństwem informacji. Nie obiecujemy „zgodności z NIS2”. Obiecujemy rzetelne testy i dokumentację, która pokazuje, co faktycznie sprawdziliśmy.

3.10.2026
termin wniosku o wpis do wykazu podmiotów kluczowych i ważnych
3.04.2027
system zarządzania bezpieczeństwem informacji ma działać
3.04.2028
pierwszy audyt podmiotów kluczowych
450 000+
testów automatycznych napisanych przez zespół Quality Island

Co obejmuje pakiet testów bezpieczeństwa dla dostawcy?

Pakiet składa się z pięciu elementów. Możecie wziąć całość albo tylko to, czego brakuje w Waszym procesie.

Testy penetracyjne aplikacji webowej i API. Ręczne testy bezpieczeństwa wykonywane przez testera, który myśli jak atakujący: uwierzytelnianie, autoryzacja i role, sesje, walidacja danych wejściowych, konfiguracja, ekspozycja danych w API. Szczegóły metodyki opisujemy na stronie testów bezpieczeństwa aplikacji
Automatyczne testy bezpieczeństwa w CI. Skaner, na przykład OWASP ZAP, uruchamiany w Waszym pipeline przy każdym wydaniu, z progami, które zatrzymują wdrożenie przy nowej podatności wysokiej wagi. Tak powstaje ciągły ślad testów, a nie jeden raport raz w roku. Budowę pipeline opisujemy przy usłudze procesy CI/CD i quality gates
Retest po poprawkach. Każdą zgłoszoną podatność sprawdzamy ponownie po naprawie i zapisujemy wynik. Klient objęty KSC dostaje nie tylko listę problemów, ale też potwierdzenie, że zostały zamknięte
Testy regresji poprawek bezpieczeństwa. Poprawka luki potrafi zepsuć logowanie, płatność albo import danych. Dokładamy do testów regresyjnych scenariusze, które pilnują, żeby łatka nie wróciła i nie popsuła funkcji biznesowych
Raport dla klienta objętego KSC. Streszczenie dla zarządu, zakres i daty testów, lista podatności z oceną krytyczności i dowodami, status poprawek po reteście oraz opis automatycznych testów w CI. Język zrozumiały dla działu bezpieczeństwa klienta i dla jego audytora
Opcjonalnie szkolenie Waszego zespołu: Cybersecurity: testy bezpieczeństwa dla testerów i programistów albo Automatyczne testy bezpieczeństwa z OWASP ZAP, żebyście kolejne testy w CI utrzymywali sami

Dlaczego NIS2 i KSC to kwestia testowania, a nie tylko umowy?

Najważniejsze przepisy są w nowym brzmieniu art. 8 ustawy o krajowym systemie cyberbezpieczeństwa (Dz.U. 2026 poz. 252). Podmiot kluczowy albo ważny wdraża system zarządzania bezpieczeństwem informacji, który obejmuje między innymi bezpieczeństwo w procesie nabywania, rozwoju i utrzymania systemu, „w tym testowanie systemu informacyjnego” (art. 8 ust. 1 pkt 2 lit. b), bezpieczeństwo i ciągłość łańcucha dostaw (lit. e) oraz polityki i procedury oceny skuteczności zabezpieczeń (lit. h).

Dla dostawcy kluczowy jest art. 8 ust. 2. Wdrażając środki dotyczące łańcucha dostaw, podmiot uwzględnia podatności związane z dostawcą sprzętu lub oprogramowania oraz ogólną jakość jego produktów i procesów ICT. Innymi słowy: klient ma obowiązek ocenić jakość i bezpieczeństwo Waszego oprogramowania. Oświadczenie w umowie tego nie załatwi, raport z testów tak.

Jest też powód, dla którego klient nie odpuści. Według art. 8c kierownik podmiotu odpowiada za wykonanie obowiązków z zakresu cyberbezpieczeństwa także wtedy, gdy powierzył je komuś innemu. Zarząd klienta będzie więc chciał zobaczyć dowód, a nie zapewnienie.

Kalendarz nowelizacji KSC i przepisów pokrewnych

Data Co się dzieje Co to znaczy dla testów
3.04.2026 Nowelizacja KSC wchodzi w życie Klienci zaczynają przeglądać umowy z dostawcami IT
11.09.2026 CRA: obowiązek zgłaszania aktywnie wykorzystywanych podatności Producent potrzebuje procesu wykrywania i naprawy podatności
3.10.2026 KSC: wniosek o wpis do wykazu przez system S46 Podmioty wiedzą już, że są w reżimie, ankiety do dostawców ruszają
3.04.2027 KSC: działający system zarządzania bezpieczeństwem informacji Ocena dostawców i testy skuteczności zabezpieczeń muszą być w procesie
11.12.2027 CRA: pełne stosowanie Regularne testy bezpieczeństwa produktu przez cały cykl życia
3.04.2028 KSC: pierwszy audyt podmiotów kluczowych, potem co najmniej co 3 lata Audytor zapyta o dowody, także te od dostawców

Terminy KSC podajemy za Bazą wiedzy na gov.pl, terminy CRA za tekstem rozporządzenia 2024/2847 i stroną Komisji Europejskiej.

Czy dotyczy Was? KSC a dostawcy oprogramowania
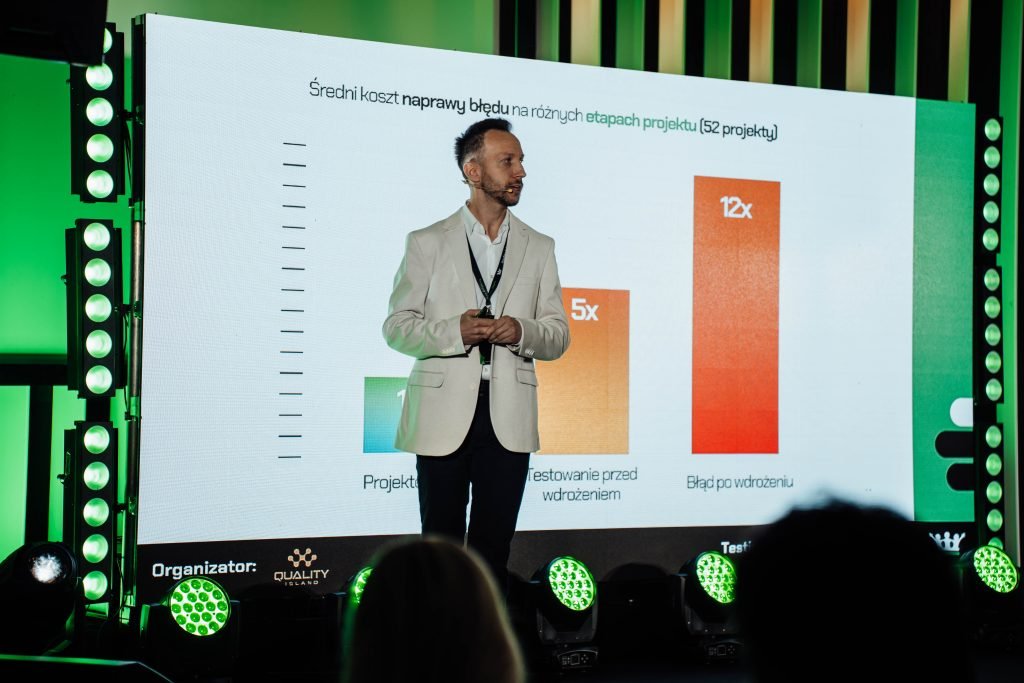
Tomasz Stelmach, CEO Quality Island, podczas wystąpienia o kosztach błędów w oprogramowaniu
Tworzycie oprogramowanie dla firmy z energetyki, ochrony zdrowia, transportu, poczty, administracji albo innego sektora z listy KSC?
Klient przysłał ankietę oceny dostawcy albo aneks z klauzulami cyberbezpieczeństwa i pyta o testy penetracyjne?
Ostatni pentest Waszej aplikacji był dawno temu albo nie było go wcale?
Poprawki bezpieczeństwa trafiają na produkcję bez retestu i bez testów regresji?
Nie macie żadnego automatycznego testu bezpieczeństwa w pipeline?
Sami jesteście podmiotem objętym KSC i chcecie sprawdzić skuteczność zabezpieczeń przed audytem w 2028 roku?

Ustawa obejmuje co do zasady organizacje od 50 pracowników albo 10 mln euro obrotu lub sumy bilansowej, w sektorach takich jak energia, transport, bankowość, zdrowie, woda, infrastruktura cyfrowa, zarządzanie usługami ICT, poczta czy administracja publiczna (zestawienie Grant Thornton). Podmiot sam ocenia, czy spełnia kryteria. Nawet jeśli Wasza firma nie jest objęta ustawą wprost, wymagania dotrą do Was przez umowę z klientem, który jest.

Drugi adresat: podmiot objęty KSC przed audytem 2028

Jeśli to Wy jesteście podmiotem kluczowym albo ważnym, te same testy służą ocenie skuteczności zabezpieczeń Waszych aplikacji: pentest, retest, testy w CI i raport, który pokażecie audytorowi. Audytu KSC nie wykonujemy i nie wdrażamy systemu zarządzania bezpieczeństwem informacji. Dostarczamy wyniki testów, na których ten system i audyt mogą się oprzeć.

Pokrewne przepisy: DORA i Cyber Resilience Act

Banki i infrastruktura rynków finansowych w zakresie zarządzania bezpieczeństwem informacji podlegają nie tym przepisom KSC, tylko rozporządzeniu DORA (art. 8i ustawy). DORA w art. 24 i 25 wymaga programu testów wykonywanych przez niezależne strony, co najmniej raz w roku dla systemów wspierających funkcje krytyczne, a katalog obejmuje także testy penetracyjne. Od 7 sierpnia 2025 roku KNF ma podstawę do kontroli zgodności z DORA. Więcej: rozporządzenie DORA a testy niezależne.

Producentów oprogramowania dotyczy też Cyber Resilience Act: od 11 września 2026 roku zgłaszanie aktywnie wykorzystywanych podatności, a od 11 grudnia 2027 roku pełne stosowanie wymagań, w tym regularnych testów bezpieczeństwa. Opisujemy to w artykule Cyber Resilience Act: testowanie podatności przez cały cykl życia. Pełny przegląd regulacji: zgodność regulacyjna: testy pod DORA, AI Act, CRA i WCAG 2.2.

Klient pyta o dowody testów bezpieczeństwa? Opiszcie nam aplikację i wymagania z umowy, a w odpowiedzi dostaniecie zakres i termin.

Porozmawiajmy

Dlaczego warto zrobić to z Quality Island?

Specjalizujemy się wyłącznie w testowaniu i jakości oprogramowania. Ponad 152 zrealizowane projekty i ponad 450 000 napisanych testów automatycznych. Testy bezpieczeństwa łączymy z testami funkcjonalnymi i regresją, więc poprawka luki nie psuje reszty systemu
Testujemy niezależnie od producenta. Raport od zewnętrznej firmy testowej ma dla klienta inną wagę niż wynik testów zespołu, który sam napisał kod
Automatyzacja to nasza codzienność. Testy bezpieczeństwa w CI budujemy tak samo jak resztę automatyzacji testów: z progami, raportami i utrzymaniem
Uczymy tego, co robimy. Szkolenie „Cybersecurity: testy bezpieczeństwa” to jeden z naszych bestsellerów, prowadziliśmy je między innymi dla zespołu AgroApp (14 osób, 2 dni)
Znamy sektory objęte KSC. Zaufały nam między innymi PGE, PSE, ORLEN, Luxmed, NFZ, Poczta Polska, Centralny Ośrodek Informatyki i Ministerstwo Cyfryzacji
Zespół certyfikowany ISTQB i akredytowany dostawca szkoleń ISTQB

Jak działamy?

01
Rozmowa i wymagania klienta
Bezpłatna rozmowa. Przeglądamy ankietę oceny dostawcy albo klauzule z umowy i ustalamy, jakich dowodów oczekuje Wasz klient.
02
Zakres i zgody
Aplikacje, API, role użytkowników, środowisko testowe, okno testów i pisemna zgoda na testy penetracyjne. Stały zakres i termin.
03
Testy bezpieczeństwa
Pentest aplikacji webowej i API wykonywany ręcznie, wsparty narzędziami. Krytyczne znaleziska zgłaszamy od razu, nie dopiero w raporcie.
04
Raport i poprawki
Raport z oceną krytyczności, dowodami i rekomendacjami. Omawiamy go z zespołem, żeby poprawki szły w dobrej kolejności.
05
Retest i regresja
Sprawdzamy każdą poprawkę i uruchamiamy testy regresji, żeby łatka nie popsuła funkcji biznesowych. Status trafia do raportu dla klienta.
06
Testy w CI na stałe
Automatyczne testy bezpieczeństwa w pipeline przy każdym wydaniu. Pentest powtarzacie po dużych zmianach albo w rytmie ustalonym z klientem.

Co zyskujecie?

Odpowiedź na ankietę dostawcy popartą raportem, a nie deklaracją
Mniej podatności w kodzie, który trafia do klienta, bo testy w CI łapią część problemów przed wydaniem
Potwierdzenie zamknięcia luk: retest i testy regresji w jednym dokumencie
Argument handlowy w przetargach i rozmowach z klientami z sektorów objętych KSC
Zespół, który wie, jak utrzymać testy bezpieczeństwa, jeśli dobierzecie szkolenie

Jakich rezultatów możecie się spodziewać?

Uczciwie: żaden test nie udowodni, że aplikacja nie ma podatności, i żaden raport nie zastąpi oceny prawnej. Po pakiecie macie za to udokumentowany stan bezpieczeństwa aplikacji w konkretnym dniu, listę naprawionych problemów potwierdzoną retestem i automatyczne testy, które co wydanie dopisują kolejne dowody. To dokładnie ten materiał, o który klient objęty KSC poprosi przy ocenie dostawcy, a jego audytor przy audycie.

Jeśli pentest nie znajdzie nic istotnego, też to napiszemy. Czysty raport to również dobra wiadomość dla Waszego klienta.

Ile kosztują testy bezpieczeństwa dla dostawców?

Usługa Czas Cena
Test penetracyjny aplikacji webowej i API zależnie od zakresu od 6 000 zł netto
Pakiet dowodów bezpieczeństwa dla dostawcy: pentest aplikacji i API, testy bezpieczeństwa w CI, raport dla klienta objętego KSC i retest stały zakres i termin od 14 900 zł netto
Automatyczne testy bezpieczeństwa w CI (OWASP ZAP) wdrożenie w pipeline w pakiecie albo wycena w 24 h
Retest po poprawkach po naprawie podatności w pakiecie albo wycena w 24 h
Szkolenie zespołu 1 do 2 dni według cennika szkoleń zamkniętych

Wycenę dopasowujemy do liczby aplikacji, ról i punktów końcowych API. Szkoleniową część pakietu sprawdzamy pod kątem dofinansowania, a jeśli firma się kwalifikuje, obsługę wniosku bierzemy na siebie bez dodatkowej opłaty. Szczegóły: dofinansowania i rabaty.

Najczęściej zadawane pytania o NIS2, KSC i testy bezpieczeństwa

Czy jako dostawca oprogramowania podlegamy ustawie o krajowym systemie cyberbezpieczeństwa?
Możecie podlegać wprost, jeśli spełniacie kryteria, na przykład w sektorze zarządzania usługami ICT. Ocenę statusu zostawcie prawnikom, bo podmiot ocenia go sam. Nawet jeśli nie jesteście objęci ustawą, Wasz klient objęty KSC musi uwzględnić podatności i jakość produktów swojego dostawcy, więc przeniesie wymagania na Was umową.
Czy testy penetracyjne NIS2 są dla dostawcy obowiązkowe?
Ustawa nie nakłada na dostawcę jednego wzoru testów. Obowiązek oceny łańcucha dostaw ma podmiot kluczowy albo ważny, a to on określa w umowie albo ankiecie, jakich dowodów potrzebuje. Pentest z retestem to najczęściej najprostszy i najbardziej przekonujący dowód.
Czy Wasz raport zapewnia zgodność z NIS2?
Nie i nikt uczciwy tego nie obieca. Raport jest dowodem wykonanych testów i zamkniętych podatności. Zgodność to sprawa całego systemu zarządzania bezpieczeństwem informacji u podmiotu objętego ustawą.
Czym różni się pentest od automatycznych testów bezpieczeństwa w CI?
Skaner w pipeline, na przykład OWASP ZAP, co wydanie wyłapuje znane klasy problemów i pilnuje, żeby nie wracały. Tester w pentestach znajduje błędy w logice, uprawnieniach i przepływach, których skaner nie rozumie. Najlepiej działają razem. Różnice opisujemy w artykule testowanie bezpieczeństwa manualne i automatyczne.
Czy wykonujecie audyt KSC albo wdrażacie system zarządzania bezpieczeństwem informacji?
Nie. Jesteśmy firmą od testów i jakości oprogramowania. Dostarczamy testy skuteczności zabezpieczeń aplikacji i dokumentację, z której korzysta zespół bezpieczeństwa i audytor.
Jak często powtarzać testy bezpieczeństwa?
Automatyczne testy w CI przy każdym wydaniu. Pentest po każdej większej zmianie aplikacji albo w rytmie ustalonym z klientem. W bankach DORA wymaga testów systemów wspierających funkcje krytyczne co najmniej raz w roku.
Czy testy są bezpieczne dla naszej produkcji?
Domyślnie testujemy na środowisku testowym albo przedprodukcyjnym, w uzgodnionym oknie i na podstawie pisemnej zgody. Jeśli klient wymaga testów produkcji, ustalamy ograniczenia z Waszym zespołem przed startem.

Porozmawiajmy o tym, jakich dowodów oczekuje Wasz klient. Pierwsza rozmowa jest bezpłatna.

Porozmawiajmy

Zobacz także

Testy bezpieczeństwa aplikacji: zakres i metodyka
Testy bezpieczeństwa i testy penetracyjne: rodzaje, etapy i jak je zlecić
Cyber Resilience Act: nowy obowiązek testowania podatności
Rozporządzenie DORA a testy: kto musi, jak często i dlaczego niezależnie
Zgodność regulacyjna: testy pod DORA, AI Act, CRA i WCAG 2.2
Procesy CI/CD i quality gates
Szkolenie: automatyczne testy bezpieczeństwa z OWASP ZAP

Ta strona opisuje wymogi wymienionych aktów prawnych w zakresie testowania i nie stanowi porady prawnej. Zakres obowiązków konkretnego podmiotu wynika z jego statusu i powinien być potwierdzony przez dział prawny.