Szkolenie KSC i NIS2 online pod ustawę o krajowym systemie cyberbezpieczeństwa
Trzy gotowe ścieżki: zarząd, pracownicy i zespoły IT. Test po każdej lekcji, imienne zaświadczenie dla każdej osoby i raport postępów dla Waszej firmy. Dokumenty, które możecie pokazać audytorowi.
Przeszkoleni
2 500+
specjalistów na szkoleniach Quality Island
Firmy
100+
organizacji skorzystało z usług albo szkoleń
Ocena Google
5.0
z ponad 80 opinii
Polecają
99,4%
uczestników wzięłoby udział w kolejnym szkoleniu, ponad 350 ankiet
01 · Co mówi ustawa
Ustawa z 23 stycznia 2026 o zmianie ustawy o krajowym systemie cyberbezpieczeństwa (Dz.U. 2026 poz. 252) wdraża dyrektywę NIS2 i obowiązuje od 3 kwietnia 2026. Niżej trzy przepisy, które dotyczą szkoleń, zacytowane z tekstu ustawy.
Kierownik podmiotu · art. 8e
„Kierownik podmiotu kluczowego lub podmiotu ważnego oraz osoba, której powierzono obowiązki kierownika w zakresie cyberbezpieczeństwa, raz w roku kalendarzowym przechodzi szkolenie. (…) Udział w szkoleniu jest udokumentowany.”
Personel · art. 8 ust. 1 pkt 2
Podmiot wdraża środki techniczne i organizacyjne, w szczególności „edukację z zakresu cyberbezpieczeństwa dla personelu podmiotu” i „podstawowe zasady cyberhigieny”. Kierownik zapewnia, że personel jest świadomy obowiązków i zna wewnętrzne regulacje (art. 8d pkt 4).
Kary · art. 73 i 73a
Podmiot kluczowy: do 10 mln euro albo 2% przychodu, podmiot ważny: do 7 mln euro albo 1,4%. Kierownik, który nie wykona obowiązku z art. 8e, osobiście „w kwocie nie większej niż 300 % otrzymywanego przez ukaranego wynagrodzenia”. Kary mogą być nakładane od 3 kwietnia 2028.
Źródło: Dz.U. 2026 poz. 252, ISAP. Szkolenie pomaga wypełnić obowiązek szkoleniowy i udokumentować udział. Nie zastępuje porady prawnej i nie jest potwierdzeniem zgodności całego systemu.
02 · Trzy ścieżki
Zarząd słyszy o obowiązkach i decyzjach, pracownicy o phishingu i cyberhigienie, zespoły IT o podatnościach i obsłudze incydentu. Każda lekcja kończy się testem. Kod dostępu wysyłamy mailem po zamówieniu.
Ścieżka 1
Dla kogo: kierownik podmiotu kluczowego albo ważnego, osoba z powierzonymi obowiązkami, członkowie zarządu i dyrektorzy.
Obowiązek osobisty z art. 8e: szkolenie raz w roku kalendarzowym, udział udokumentowany.
Czas trwania: 5 godzin, nagrania i testy.
Ścieżka 2
Dla kogo: cały personel, także osoby bez stanowiska technicznego.
Edukacja personelu to element obowiązkowego systemu zarządzania bezpieczeństwem informacji (art. 8 ust. 1 pkt 2).
Ścieżka 3
Dla kogo: administratorzy, wsparcie techniczne, programiści, osoby realizujące zadania w systemie bezpieczeństwa.
Kompetencje, których wymaga obsługa ryzyka i incydentów w systemie z art. 8.
Wolicie szkolenie na żywo?
Jeden termin dla całej grupy, pytania zadawane na bieżąco i ćwiczenia z trenerem. Online albo stacjonarnie, w terminie otwartym albo jako szkolenie zamknięte dla Waszej organizacji. Ofertę na szkolenie zamknięte wyślemy w ciągu 24 godzin.
Zarząd i kierownictwo · 1 dzień
Cyberbezpieczeństwo dla kadry kierowniczej: obowiązki z KSC i NIS2
Terminy i cena na karcie szkolenia
Pracownicy · 1 dzień
Cyberbezpieczeństwo dla pracowników: szkolenie budujące świadomość cyberzagrożeń
Terminy i cena na karcie szkolenia
Zespoły IT · 2 dni
Cyberbezpieczeństwo dla administratorów IT: szkolenie praktyczne
Terminy i cena na karcie szkolenia
03 · Jak to działa
Bez prezentacji handlowej, bez wdrożenia po stronie IT. Platforma jest nasza, konta zakładają uczestnicy, a Wy dostajecie dokumenty.
1
Ścieżkę dla wybranych osób albo pakiet dla całej organizacji. Faktura VAT, płatność po wystawieniu.
2
Każda osoba zakłada konto na platforma.qualityisland.pl kodem Waszej organizacji i widzi swoją ścieżkę.
3
Nagrania w dowolnym momencie przez 12 miesięcy. Po każdej lekcji test. Zaświadczenie pojawia się po zaliczeniu testów i obejrzeniu nagrań.
4
Opiekun w Waszej firmie dostaje raport: kto ukończył, kto w trakcie, wyniki testów i numery zaświadczeń. Co miesiąc i na żądanie.
04 · Pakiety dla organizacji
Pakiet obejmuje wszystkie trzy ścieżki, więc zarząd, pracownicy i zespoły IT szkolą się na tej samej platformie, a Wy dostajecie jeden raport. Ceny są jawne, zamawiacie online.
Pakiet
6 390 zł netto
7 859,70 zł brutto za organizację, nie za osobę.
Zamawiam pakietPakiet
12 900 zł netto
15 867,00 zł brutto za organizację, nie za osobę.
Zamawiam pakietPowyżej 250 osób albo kilka spółek
Przygotujemy ofertę w ciągu 24 godzin.
Napiszcie na szkolenia@qualityisland.pl albo zostawcie dane w formularzu. Zapytajcie też o dofinansowanie, cały proces prowadzimy za Was, bezpłatnie.
05 · Zaświadczenia i raport
Art. 8e ust. 3 ustawy o KSC. Każda osoba dostaje imienne zaświadczenie, organizacja dostaje raport. Oba mówią to samo: kto, kiedy, w jakim zakresie i z jakim wynikiem.
06 · Prowadzi
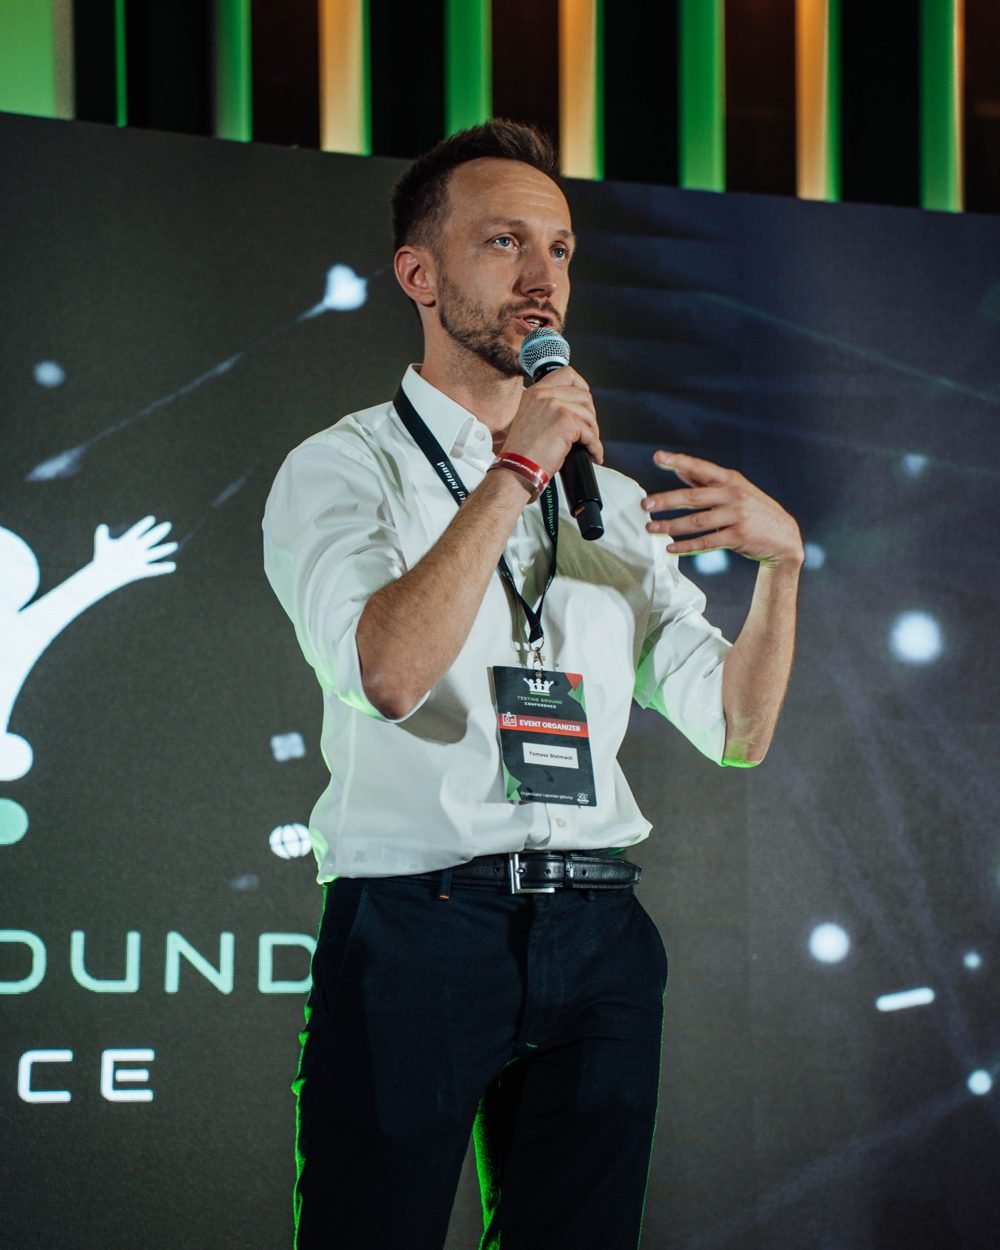
Założyciel Quality Island, firmy, która zajmuje się wyłącznie jakością i bezpieczeństwem oprogramowania. Ponad 15 lat w testach, w tym testy bezpieczeństwa aplikacji dla firm z bankowości, energetyki, ochrony zdrowia i administracji, czyli sektorów objętych ustawą o KSC.
Prowadzi szkolenia zamknięte z cyberbezpieczeństwa dla firm, m.in. dwudniowe szkolenie z testów bezpieczeństwa dla zespołu AgroApp (14 osób, czerwiec 2026). Organizator Testing Ground Conference, największego wydarzenia z obszaru jakości oprogramowania, cyberbezpieczeństwa i dostępności cyfrowej w Polsce. Ponad 2 500 przeszkolonych specjalistów, ocena 5.0 z ponad 80 opinii Google.
Wszystkie lekcje nagrał sam, bez zewnętrznych ekspertów.
Mówi językiem decyzji, nie protokołów. Zarząd dostaje pytania do własnej organizacji, pracownicy przykłady z polskich ataków, IT listę rzeczy do sprawdzenia w poniedziałek rano.
07 · Zaufali nam
Banki, spółki Skarbu Państwa, administracja, ochrona zdrowia, software house'y i big tech. Firmy z sektorów objętych ustawą o KSC już się u nas szkolą, m.in. zamknięte szkolenie z testów bezpieczeństwa przeszedł zespół AgroApp.

08 · Kto za tym stoi
Quality Island to firma wyłącznie od testów i jakości oprogramowania. Prowadzimy największą konferencję QA w Polsce, największy profil QA na LinkedInie i pierwszą w Polsce platformę łączącą specjalistów QA z firmami. To szkolenie powstaje z tego doświadczenia, nie z materiałów marketingowych dostawców narzędzi.
Testing Ground Conference
Jakość oprogramowania, cyberbezpieczeństwo i dostępność cyfrowa. Edycja 2026 zgromadziła ponad 350 uczestników, a od pierwszej edycji konferencję wspiera niemal 150 firm, organizacji i społeczności. Edycja 2027 już w maju, w Warszawie.
testingground.pl450 000+
napisanych testów automatycznych
152+
zrealizowanych projektów QA
130+
szkoleń, najszersza oferta QA w Polsce
40 000+
obserwujących w mediach społecznościowych
QA Board
pierwsza w Polsce platforma profili kompetencyjnych QA
Strefa QA
portal ekspercki o strategii jakości, ryzyku i zgodności
09 · Pytania
Odpowiedzi na pytania, które zadają nam kierownicy podmiotów, działy HR i administratorzy.
10 · Oferta dla organizacji
Zostawcie dane, odpiszemy z adresu szkolenia@qualityisland.pl w ciągu 24 godzin. Jeśli wolicie zamówić od razu, pakiety i ścieżki są wyżej.
szkolenia@qualityisland.pl · +48 531 119 616
Grupa marek jakości oprogramowania
największa konferencja QA w Polsce
portal ekspercki o jakości oprogramowania
pierwsza w Polsce platforma profili kompetencyjnych QA
największa konferencja QA w Polsce
portal ekspercki o jakości oprogramowania
pierwsza w Polsce platforma profili kompetencyjnych QA
Używamy plików cookie do statystyk i mierzenia reklam, żeby wiedzieć, które części tej strony pomagają Wam podjąć decyzję. Zgodę możecie zmienić w każdej chwili. Szczegóły: polityka prywatności.